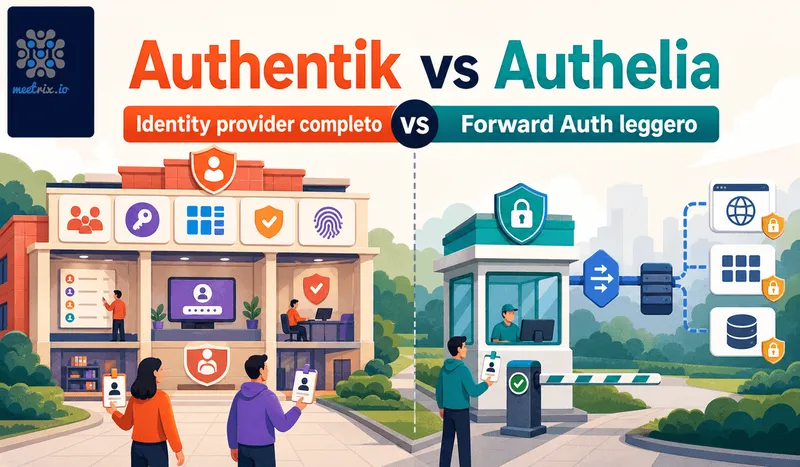
Authentik vs Authelia viene presentato come un testa a testa più spesso di quanto dovrebbe. Authentik è un identity provider completo: la propria interfaccia di amministrazione, il proprio database di utenti e il supporto a OIDC, SAML, LDAP e RADIUS. Authelia è un middleware di forward-auth che si mette davanti a un reverse proxy e decide se una richiesta debba passare da un accesso prima di essere lasciata passare. Si sovrappongono ai margini, ma scegliere tra i due comincia dal riconoscere che non sono davvero fatti per lo stesso lavoro.
Risposta rapida
Vai a una sezione
Authentik: un identity provider completo con interfaccia di amministrazione
Il nucleo di Authentik ha licenza MIT ed è costruito attorno a un sistema di configurazione visuale basato su flussi, con una vera console di amministrazione web per gestire utenti, gruppi, applicazioni e criteri di accesso. L'autenticazione proxy di Authentik funziona tramite outpost, istanze proxy leggere che possono mettere l'SSO davanti a un'applicazione senza accesso nativo proprio, senza modificare quell'applicazione. La copertura dei protocolli è ampia: OIDC (con registrazione dinamica dei client), SAML, LDAP, RADIUS e SCIM. Un livello Enterprise a 5 USD per utente al mese aggiunge funzioni come l'integrazione con Google Workspace, WS-Federation e l'accesso mTLS, rivolte soprattutto alle organizzazioni più grandi.
Funzioni principali
- Interfaccia di amministrazione web completa per gestire utenti, gruppi e applicazioni
- Proxy basato su outpost che aggiunge l'SSO ad applicazioni senza alcun accesso nativo
- Ampio supporto ai protocolli: OIDC, SAML, LDAP, RADIUS, SCIM
- Configurazione visuale a flussi per sequenze di accesso e MFA personalizzate
Authelia: middleware di forward-auth, non un IdP completo
Authelia ha licenza Apache 2.0 e circa 25.000 stelle su GitHub, e tutto il suo design ruota attorno a un solo compito: mettersi davanti a un reverse proxy (Traefik, Nginx, Caddy, HAProxy) e decidere se una richiesta passa o deve prima autenticarsi. Non c'è un'interfaccia di amministrazione web per scelta progettuale, la configurazione sta in file YAML, il che mantiene piccola la superficie di attacco e, secondo il suo stesso storico, ha comportato meno vulnerabilità segnalate rispetto agli strumenti che includono una console di amministrazione completa. Regole di accesso dettagliate si applicano per sottodominio, utente, gruppo, percorso della richiesta, metodo e rete, con un criterio a uno o due fattori scelto per ogni regola. Dalla versione 4.37 Authelia include anche un provider OIDC che ha superato la certificazione di conformità dell'OpenID Foundation, anche se il progetto stesso lo definisce ancora beta e il single sign-out non è ancora implementato.
Funzioni principali
- Middleware di forward-auth per Traefik, Nginx, Caddy e HAProxy
- Nessuna interfaccia di amministrazione, configurazione via YAML, superficie di attacco più piccola
- Autenticazione a due fattori con WebAuthn (FIDO2, passkey) e TOTP
- Regole di accesso dettagliate per sottodominio, utente, gruppo, percorso e rete
- Provider OIDC dalla v4.37, certificato OpenID, ancora beta con alcune lacune
Authelia vs Authentik: categorie di strumento diverse
Questa è la parte su cui conviene essere diretti. Se la tua esigenza reale è «dare degli account al mio team e farli entrare in una dozzina di app self-hosted con una sola identità», Authentik è fatto esattamente per questo, e Authelia ti sembrerà privo di pezzi perché non ha mai cercato di essere quello. Se la tua esigenza reale è «mettere un muro di accesso davanti al mio Grafana, al mio Portainer e a qualche altra dashboard che non ha un'autenticazione propria», Authelia lo fa con meno da far girare e meno da proteggere, e Authentik ti sembrerà inutilmente pesante. L'impostazione «vs» ha senso per l'intento di ricerca, ma la risposta onesta è più vicina a «di quale categoria di strumento hai davvero bisogno» che a «quale vince».
Impronta sulle risorse
Authelia può girare come un singolo container, con SQLite per l'archiviazione e le sessioni in memoria. Aggiungi Redis per le sessioni e PostgreSQL per l'archiviazione quando fai girare più di un'istanza, e diventano tre. Authentik ne richiede almeno tre: un processo server, un worker in background e PostgreSQL, più container di outpost per ogni applicazione che metti dietro il proxy, e a riposo occupa circa 1 GB di RAM. Prima richiedeva anche Redis, ma la versione 2025.10 ha spostato cache, attività e sessioni in PostgreSQL e lo ha eliminato; la nostra guida all'alta disponibilità di Authentik spiega cosa cambia per un'installazione di produzione. Nessuno dei due è pesante per gli standard odierni, ma l'impronta di Authelia è sensibilmente più leggera, il che conta di più su un piccolo server da homelab che su un'infrastruttura dedicata.
Authentik con SQLite: non è un'opzione
Risposta breve: no. Authentik richiede PostgreSQL e, dalla 2025.10, è l'unica cosa da cui dipende. Se a farti gola è un database in un solo file, è un punto a favore di Authelia.
Si possono usare entrambi?
Sì, e alcuni self-hoster lo fanno, per motivi che hanno senso una volta che si vede chiaramente la differenza di categoria. Uno schema comune: Authentik gestisce l'identità vera, le app che parlano davvero OIDC o SAML e hanno bisogno di account utente come si deve, mentre Authelia sta davanti alle dashboard e ai pannelli di amministrazione più piccoli che non hanno un accesso proprio e non hanno bisogno di un record di identità completo, solo di un muro di accesso. Non è la configurazione predefinita della maggior parte delle persone, usare uno strumento è più semplice che usarne due, ma è una risposta legittima quando il tuo elenco di servizi ha entrambi i tipi di esigenze e non vuoi costringere tutto a passare dagli outpost solo per proteggere un'istanza di Portainer.
Authentik vs Authelia: confronto delle funzioni
| Funzione | Authentik | Authelia |
|---|---|---|
| Licenza | MIT (nucleo) | Apache 2.0 |
| Categoria | Identity provider completo | Middleware di forward-auth |
| Interfaccia di amministrazione web | Sì, console completa | No, configurazione YAML |
| Stack minimo | 3+ container (server, worker, PostgreSQL) | 1 container con SQLite, 3 con Redis e PostgreSQL |
| Database | Solo PostgreSQL | SQLite, PostgreSQL, MySQL |
| mTLS | Accesso mTLS (Enterprise) | Può richiedere certificati client sul proprio listener |
| SSO per app senza accesso nativo | Sì, tramite outpost | Tramite forward-auth del reverse proxy |
| Supporto OIDC | Completo, registrazione dinamica dei client | Dalla v4.37, certificato OpenID, ancora beta |
| SAML / LDAP / RADIUS | Sì | No |
| Metodi 2FA | Diversi, incluso WebAuthn | WebAuthn, TOTP |
Authelia vs Authentik vs Keycloak
Keycloak di solito finisce nella stessa rosa di candidati. Appartiene alla stessa categoria di Authentik: un identity provider completo, più vecchio, costruito su Java, più pesante da far girare e più a suo agio negli ambienti aziendali. La sequenza vera è quindi di due decisioni. Prima, se ti serve un IdP, Keycloak o Authentik (il nostro confronto Authentik vs Keycloak copre questo punto). Poi, se vuoi comunque Authelia come muro di accesso leggero per qualche dashboard.
Un'opzione più recente da conoscere: Pocket ID, un piccolo provider OIDC in cui gli utenti accedono solo con le passkey. È più vicino ad Authelia nello spirito che ad Authentik, e vale uno sguardo se sono le password che vuoi eliminare.
Authentik vs Authelia non è una gara che uno dei due strumenti vince nettamente, sono fatti per compiti vicini ma diversi. Scegli Authentik quando ti serve un vero identity provider con interfaccia di amministrazione e ampio supporto ai protocolli. Scegli Authelia quando un muro di accesso leggero davanti al tuo reverse proxy è davvero tutto ciò che ti serve, e preferisci non far girare né proteggere una console di amministrazione completa per questo.
Per i dettagli sui protocolli che stanno dietro a tutto questo, la documentazione di integrazione dei proxy di Authelia elenca ogni reverse proxy supportato. La nostra guida per sviluppatori di Authentik e la guida all'installazione su AWS con un clic coprono il percorso dell'identity provider completo. Se l'ampiezza dei protocolli di Authentik ti sembra più di quanto ti serva, la nostra guida per sviluppatori di Keycloak copre l'altro IdP completo che distribuiamo, utile per confrontare prima di impegnarti in un senso o nell'altro.
Domande frequenti
Authentik vs Authelia: risolvono almeno lo stesso problema?
Per lo più no. Authentik è un identity provider completo, con la propria interfaccia di amministrazione, il proprio database di utenti e il supporto a più protocolli. Authelia è un middleware di forward-auth che si mette davanti a un reverse proxy e decide se una richiesta deve prima passare da un accesso. Si sovrappongono ai margini, ma Authelia non cerca di essere un sostituto diretto di Authentik.
Qual è una buona alternativa ad Authelia con un'interfaccia di amministrazione completa?
Authentik. Authelia non ha una console di amministrazione web per scelta progettuale, la configurazione sta in file YAML. Se vuoi un'interfaccia per gestire in modo visuale utenti, gruppi e applicazioni, Authentik è fatto per questo; Authelia di proposito no.
Qual è una buona soluzione SSO self-hosted leggera per un homelab?
Authelia, se usi già un reverse proxy come Traefik, Nginx o Caddy. Può girare come un singolo container con SQLite (aggiungi Redis e PostgreSQL quando ti serve più di un'istanza), mentre Authentik richiede almeno un server, un worker e PostgreSQL. Inoltre non c'è nessuna interfaccia di amministrazione da mettere in sicurezza o da mantenere.
Authelia supporta un SSO in stile autenticazione proxy di Authentik per le applicazioni senza accesso proprio?
Non allo stesso modo. Gli outpost di Authentik possono mettere l'SSO davanti a un'applicazione che non ha alcun supporto nativo all'autenticazione. Il modello forward-auth di Authelia fa qualcosa di simile a livello di reverse proxy, ma si configura con regole del proxy e YAML, non con il sistema degli outpost di Authentik in particolare.
Authelia può fare da identity provider OIDC completo?
Dalla versione 4.37 sì, in forma limitata. Il provider OIDC di Authelia ha superato la certificazione di conformità dell'OpenID Foundation, ma il progetto stesso lo definisce ancora beta, e funzioni come il single sign-out non sono ancora implementate. Il supporto OIDC di Authentik è più completo.
Authentik supporta SQLite?
No. Authentik richiede PostgreSQL. SQLite è un'opzione di Authelia, adatta a un homelab a nodo singolo. Dalla versione 2025.10 Authentik non richiede più nemmeno Redis, quindi PostgreSQL è la sua unica dipendenza esterna.
Authelia e Authentik supportano mTLS?
In modi diversi. L'impostazione server.tls.client_certificates di Authelia fa sì che sia Authelia stesso a richiedere TLS reciproco sul proprio listener. Authentik offre mTLS come metodo di accesso, nel livello Enterprise a pagamento.
Dove si colloca Keycloak in Authelia vs Authentik vs Keycloak?
Keycloak sta accanto ad Authentik come identity provider completo, più pesante e più orientato alle aziende. Authelia resta l'eccezione: un muro di accesso per un reverse proxy, non un IdP. Scegli prima tra Keycloak e Authentik, poi decidi se ti serve davvero Authelia.
Qual è più sicuro, Authentik o Authelia?
Authelia ha storicamente segnalato meno vulnerabilità, in gran parte perché ha una superficie di attacco più piccola: nessuna interfaccia di amministrazione, meno codice e una progettazione a scopo unico. Non è una critica alla sicurezza di Authentik, è una conseguenza naturale del fatto che Authentik fa di più.
Avvia Authentik su AWS in pochi minuti
Avvia un server Authentik preconfigurato su AWS, un identity provider completo e self-hosted con l'SSO già configurato.
Ottieni Authentik su AWS Marketplace