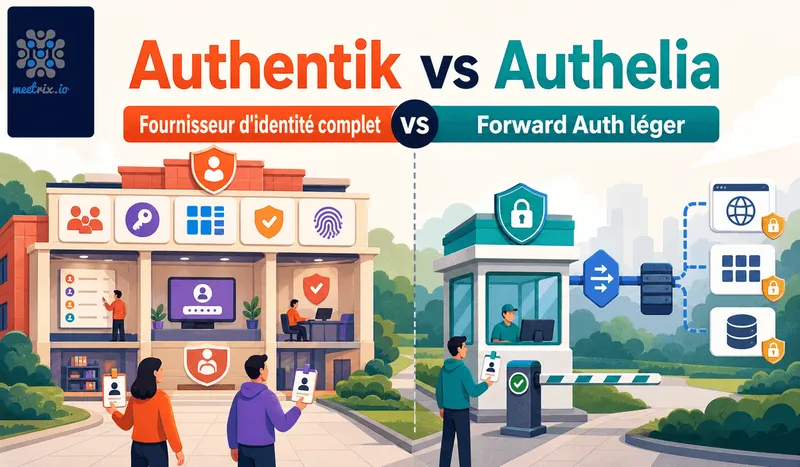
Authentik vs Authelia est présenté comme un duel plus souvent qu'il ne devrait l'être. Authentik est un fournisseur d'identité complet : sa propre interface d'administration, sa base d'utilisateurs et la prise en charge d'OIDC, SAML, LDAP et RADIUS. Authelia est un middleware de forward-auth qui se place devant un reverse proxy et décide si une requête doit passer par une connexion avant d'être autorisée. Ils se recoupent à la marge, mais choisir entre les deux commence par reconnaître qu'ils ne sont pas vraiment conçus pour le même travail.
Réponse rapide
Aller à une section
Authentik : un fournisseur d'identité complet avec interface d'administration
Le cœur d'Authentik est sous licence MIT et s'articule autour d'un système de configuration visuel fondé sur des flux, avec une vraie console d'administration web pour gérer les utilisateurs, les groupes, les applications et les politiques d'accès. L'authentification par proxy d'Authentik passe par des outposts, des instances de proxy légères qui peuvent placer le SSO devant une application sans connexion native propre, sans modifier cette application. La couverture des protocoles est large : OIDC (avec enregistrement dynamique des clients), SAML, LDAP, RADIUS et SCIM. Une offre Enterprise à 5 USD par utilisateur et par mois ajoute des fonctions comme l'intégration à Google Workspace, WS-Federation et la connexion mTLS, surtout destinées aux grandes organisations.
Fonctionnalités clés
- Interface d'administration web complète pour gérer utilisateurs, groupes et applications
- Proxy à base d'outposts qui ajoute le SSO à des applications sans aucune connexion native
- Large prise en charge des protocoles : OIDC, SAML, LDAP, RADIUS, SCIM
- Configuration visuelle par flux pour des parcours de connexion et de MFA personnalisés
Authelia : un middleware de forward-auth, pas un IdP complet
Authelia est sous licence Apache 2.0 avec environ 25 000 étoiles GitHub, et toute sa conception tourne autour d'une seule tâche : se placer devant un reverse proxy (Traefik, Nginx, Caddy, HAProxy) et décider si une requête passe ou doit d'abord s'authentifier. Il n'y a pas d'interface d'administration web par conception, la configuration vit dans des fichiers YAML, ce qui garde la surface d'attaque petite et, d'après son propre bilan, a entraîné moins de vulnérabilités signalées que les outils qui embarquent une console d'administration complète. Des règles d'accès fines s'appliquent par sous-domaine, utilisateur, groupe, chemin de requête, méthode et réseau, avec une politique à un ou deux facteurs choisie pour chaque règle. Depuis la version 4.37, Authelia fournit aussi un fournisseur OIDC qui a passé la certification de conformité de l'OpenID Foundation, même si le projet le qualifie lui-même toujours de bêta et que la déconnexion unique n'est pas encore implémentée.
Fonctionnalités clés
- Middleware de forward-auth pour Traefik, Nginx, Caddy et HAProxy
- Pas d'interface d'administration, configuration par YAML, surface d'attaque plus petite
- Authentification à deux facteurs WebAuthn (FIDO2, passkeys) et TOTP
- Règles d'accès fines par sous-domaine, utilisateur, groupe, chemin et réseau
- Fournisseur OIDC depuis la v4.37, certifié OpenID, encore en bêta avec quelques lacunes
Authelia vs Authentik : deux catégories d'outils
C'est le point sur lequel il faut être direct. Si votre besoin réel est « donner des comptes à mon équipe pour qu'elle se connecte à une douzaine d'applications auto-hébergées avec une seule identité », Authentik est fait exactement pour cela, et Authelia vous donnera l'impression qu'il manque des morceaux parce qu'il n'a jamais cherché à être cela. Si votre besoin réel est « mettre un mur de connexion devant mon Grafana, mon Portainer et quelques autres tableaux de bord qui n'ont pas d'authentification propre », Authelia le fait avec moins de choses à faire tourner et à sécuriser, et Authentik vous paraîtra inutilement lourd. Le cadrage « vs » a du sens pour l'intention de recherche, mais la réponse honnête est plus proche de « de quelle catégorie d'outil avez-vous vraiment besoin » que de « lequel gagne ».
Empreinte en ressources
Authelia peut tourner dans un seul conteneur, avec SQLite pour le stockage et les sessions en mémoire. Ajoutez Redis pour les sessions et PostgreSQL pour le stockage dès que vous faites tourner plus d'une instance, et cela fait trois. Authentik en exige trois au minimum : un processus serveur, un worker en arrière-plan et PostgreSQL, plus des conteneurs d'outposts pour chaque application que vous placez derrière le proxy, et il consomme environ 1 Go de RAM au repos. Il avait aussi besoin de Redis, mais la version 2025.10 a déplacé le cache, les tâches et les sessions dans PostgreSQL et l'a supprimé ; notre guide de la haute disponibilité d'Authentik explique ce que cela change pour une installation de production. Aucun des deux n'est lourd selon les standards actuels, mais l'empreinte d'Authelia est nettement plus légère, ce qui compte davantage sur un petit serveur de homelab que sur une infrastructure dédiée.
Authentik et SQLite : pas une option
Réponse courte : non. Authentik a besoin de PostgreSQL, et depuis 2025.10 c'est la seule chose dont il dépende. Si une base de données dans un seul fichier est ce qui vous attire, c'est un point pour Authelia.
Peut-on faire tourner les deux ?
Oui, et certains auto-hébergeurs le font, pour des raisons qui ont du sens dès que l'on voit clairement la différence de catégorie. Un schéma courant : Authentik gère l'identité réelle, les applications qui parlent vraiment OIDC ou SAML et ont besoin de vrais comptes utilisateurs, tandis qu'Authelia se place devant les petits tableaux de bord et panneaux d'administration qui n'ont pas de connexion propre et n'ont pas besoin d'un dossier d'identité complet, juste d'un mur de connexion. Ce n'est pas la configuration par défaut de la plupart des gens, faire tourner un seul outil est plus simple que deux, mais c'est une réponse légitime quand votre liste de services a les deux types de besoins et que vous ne voulez pas tout forcer à passer par des outposts juste pour protéger une instance Portainer.
Authentik vs Authelia : comparatif des fonctionnalités
| Fonctionnalité | Authentik | Authelia |
|---|---|---|
| Licence | MIT (cœur) | Apache 2.0 |
| Catégorie | Fournisseur d'identité complet | Middleware de forward-auth |
| Interface d'administration web | Oui, console complète | Non, configuration YAML |
| Pile minimale | 3+ conteneurs (serveur, worker, PostgreSQL) | 1 conteneur avec SQLite, 3 avec Redis et PostgreSQL |
| Bases de données | PostgreSQL uniquement | SQLite, PostgreSQL, MySQL |
| mTLS | Connexion mTLS (Enterprise) | Peut exiger des certificats clients sur son propre listener |
| SSO pour les applications sans connexion native | Oui, via les outposts | Via le forward-auth du reverse proxy |
| Prise en charge d'OIDC | Complète, enregistrement dynamique des clients | Depuis la v4.37, certifié OpenID, encore en bêta |
| SAML / LDAP / RADIUS | Oui | Non |
| Méthodes de 2FA | Plusieurs, dont WebAuthn | WebAuthn, TOTP |
Authelia vs Authentik vs Keycloak
Keycloak finit généralement sur la même liste restreinte. Il appartient à la même catégorie qu'Authentik : un fournisseur d'identité complet, plus ancien, construit sur Java, plus lourd à faire tourner et plus à l'aise dans les environnements d'entreprise. La vraie séquence comprend donc deux décisions. D'abord, si vous avez besoin d'un IdP, Keycloak ou Authentik (notre comparatif Authentik vs Keycloak traite cette question). Ensuite, si vous voulez malgré tout Authelia comme mur de connexion léger pour tel ou tel tableau de bord.
Une option plus récente qu'il vaut la peine de connaître : Pocket ID, un petit fournisseur OIDC où les utilisateurs se connectent uniquement avec des passkeys. Il est plus proche d'Authelia dans l'esprit que d'Authentik, et mérite un coup d'œil si ce sont les mots de passe dont vous voulez vous débarrasser.
Authentik vs Authelia n'est pas une compétition que l'un des outils remporte nettement, ils sont conçus pour des tâches voisines mais différentes. Choisissez Authentik quand vous avez besoin d'un vrai fournisseur d'identité avec interface d'administration et large prise en charge des protocoles. Choisissez Authelia quand un mur de connexion léger devant votre reverse proxy est vraiment tout ce qu'il vous faut, et que vous préférez ne pas faire tourner ni sécuriser une console d'administration complète pour cela.
Pour les détails de protocole derrière tout cela, la documentation d'intégration des proxys d'Authelia liste chaque reverse proxy pris en charge. Notre guide développeur d'Authentik et le guide d'installation sur AWS en un clic couvrent la voie du fournisseur d'identité complet. Si l'étendue des protocoles d'Authentik vous semble dépasser vos besoins, notre guide développeur de Keycloak couvre l'autre IdP complet que nous déployons, utile pour comparer avant de vous engager dans un sens ou dans l'autre.
Questions fréquentes
Authentik vs Authelia : résolvent-ils seulement le même problème ?
Pour l'essentiel, non. Authentik est un fournisseur d'identité complet, avec sa propre interface d'administration, sa base d'utilisateurs et la prise en charge de plusieurs protocoles. Authelia est un middleware de forward-auth qui se place devant un reverse proxy et décide si une requête doit d'abord passer par une connexion. Ils se recoupent à la marge, mais Authelia ne cherche pas à être un remplaçant direct d'Authentik.
Quelle est une bonne alternative à Authelia avec une interface d'administration complète ?
Authentik. Authelia n'a pas de console d'administration web par conception, la configuration se fait dans des fichiers YAML. Si vous voulez une interface pour gérer visuellement les utilisateurs, les groupes et les applications, Authentik est fait pour cela ; Authelia délibérément non.
Quelle est une bonne solution de SSO auto-hébergé léger pour un homelab ?
Authelia, si vous faites déjà tourner un reverse proxy comme Traefik, Nginx ou Caddy. Il peut fonctionner dans un seul conteneur avec SQLite (ajoutez Redis et PostgreSQL dès que vous avez besoin de plus d'une instance), alors qu'Authentik exige au minimum un serveur, un worker et PostgreSQL. Il n'y a en outre aucune interface d'administration à sécuriser ni à maintenir.
Authelia prend-il en charge un SSO du type authentification par proxy d'Authentik pour des applications sans connexion propre ?
Pas de la même façon. Les outposts d'Authentik peuvent placer le SSO devant une application qui n'a aucune prise en charge native de l'authentification. Le modèle de forward-auth d'Authelia fait quelque chose de similaire au niveau du reverse proxy, mais il se configure par des règles de proxy et du YAML, pas par le système d'outposts d'Authentik en particulier.
Authelia peut-il jouer le rôle de fournisseur d'identité OIDC complet ?
Depuis la version 4.37, oui, de façon limitée. Le fournisseur OIDC d'Authelia a passé la certification de conformité de l'OpenID Foundation, mais le projet le qualifie lui-même toujours de bêta, et des fonctions comme la déconnexion unique ne sont pas encore implémentées. La prise en charge OIDC d'Authentik est plus complète.
Authentik prend-il en charge SQLite ?
Non. Authentik a besoin de PostgreSQL. SQLite est une option d'Authelia, correcte pour un homelab à un seul nœud. Depuis la version 2025.10, Authentik n'a plus besoin de Redis non plus : PostgreSQL est donc sa seule dépendance externe.
Authelia et Authentik prennent-ils en charge mTLS ?
De façons différentes. Le paramètre server.tls.client_certificates d'Authelia fait qu'Authelia lui-même exige du TLS mutuel sur son listener. Authentik propose mTLS comme méthode de connexion, dans son offre Enterprise payante.
Où se place Keycloak dans Authelia vs Authentik vs Keycloak ?
Keycloak se situe à côté d'Authentik comme fournisseur d'identité complet, plus lourd et plus orienté entreprise. Authelia reste l'intrus : un mur de connexion pour un reverse proxy, pas un IdP. Choisissez d'abord entre Keycloak et Authentik, puis décidez si vous avez encore besoin d'Authelia.
Qui est le plus sûr, Authentik ou Authelia ?
Authelia a historiquement signalé moins de vulnérabilités, en grande partie parce que sa surface d'attaque est plus petite : pas d'interface d'administration, moins de code et une conception à usage unique. Ce n'est pas une critique de la sécurité d'Authentik, c'est la conséquence naturelle du fait qu'Authentik en fait plus.
Lancez Authentik sur AWS en quelques minutes
Lancez un serveur Authentik préconfiguré sur AWS, un fournisseur d'identité complet et auto-hébergé avec le SSO déjà en place.
Obtenir Authentik sur AWS Marketplace