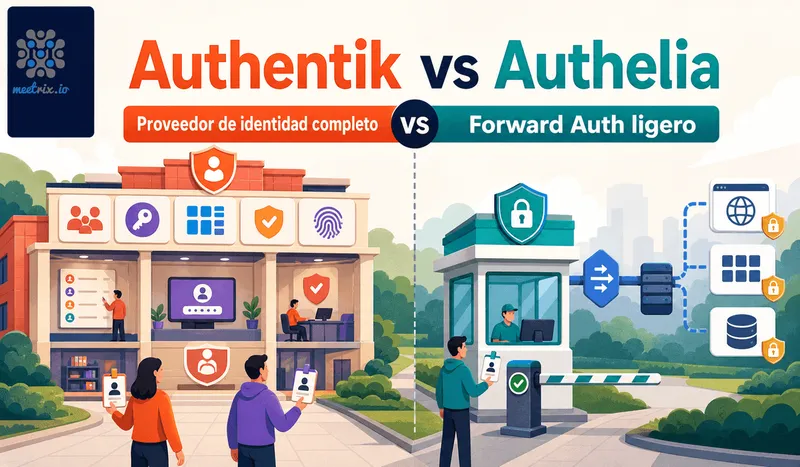
Authentik vs Authelia se plantea como un cara a cara más a menudo de lo que debería. Authentik es un proveedor de identidad completo: su propia interfaz de administración, su base de datos de usuarios y compatibilidad con OIDC, SAML, LDAP y RADIUS. Authelia es un middleware de forward-auth que se coloca delante de un proxy inverso y decide si una petición necesita iniciar sesión antes de dejarla pasar. Se solapan en los bordes, pero elegir entre ellos empieza por reconocer que en realidad no están hechos para el mismo trabajo.
Respuesta rápida
Ir a una sección
Authentik: un proveedor de identidad completo con interfaz de administración
El núcleo de Authentik tiene licencia MIT y se construye en torno a un sistema de configuración visual basado en flujos, con una consola de administración web de verdad para gestionar usuarios, grupos, aplicaciones y políticas de acceso. La autenticación por proxy de Authentik funciona mediante outposts, instancias de proxy ligeras que pueden poner SSO delante de una aplicación sin inicio de sesión nativo propio, sin modificar esa aplicación. La cobertura de protocolos es amplia: OIDC (con registro dinámico de clientes), SAML, LDAP, RADIUS y SCIM. Un nivel Enterprise de 5 USD por usuario al mes añade funciones como la integración con Google Workspace, WS-Federation y el inicio de sesión mTLS, orientadas sobre todo a organizaciones más grandes.
Funciones principales
- Interfaz de administración web completa para gestionar usuarios, grupos y aplicaciones
- Proxy basado en outposts que añade SSO a aplicaciones sin ninguna compatibilidad nativa de inicio de sesión
- Amplia compatibilidad de protocolos: OIDC, SAML, LDAP, RADIUS, SCIM
- Configuración visual basada en flujos para secuencias de inicio de sesión y MFA personalizadas
Authelia: middleware de forward-auth, no un IdP completo
Authelia tiene licencia Apache 2.0 y unas 25.000 estrellas en GitHub, y todo su diseño gira en torno a una sola tarea: colocarse delante de un proxy inverso (Traefik, Nginx, Caddy, HAProxy) y decidir si una petición pasa o necesita autenticarse primero. No hay interfaz de administración web por diseño, la configuración vive en archivos YAML, lo que mantiene pequeña la superficie de ataque y, según su propio historial, ha supuesto menos vulnerabilidades reportadas que las herramientas que incluyen una consola de administración completa. Las reglas de acceso detalladas se aplican por subdominio, usuario, grupo, ruta de la petición, método y red, con una política de uno o dos factores elegida para cada regla. Desde la versión 4.37, Authelia también incluye un proveedor OIDC que ha superado la certificación de conformidad de la OpenID Foundation, aunque el propio proyecto aún lo etiqueta como beta, y el cierre de sesión único todavía no está implementado.
Funciones principales
- Middleware de forward-auth para Traefik, Nginx, Caddy y HAProxy
- Sin interfaz de administración, configuración mediante YAML, superficie de ataque más pequeña
- Autenticación en dos pasos con WebAuthn (FIDO2, passkeys) y TOTP
- Reglas de acceso detalladas por subdominio, usuario, grupo, ruta y red
- Proveedor OIDC desde la v4.37, certificado por OpenID, todavía en beta y con algunas carencias
Authelia vs Authentik: categorías de herramienta distintas
Esta es la parte sobre la que conviene ser directo. Si tu necesidad real es "dar cuentas a mi equipo y que puedan entrar en una docena de aplicaciones autoalojadas con una sola identidad", Authentik está hecho exactamente para eso, y Authelia te parecerá que le faltan piezas porque nunca intentó ser eso. Si tu necesidad real es "poner un muro de inicio de sesión delante de mi Grafana, mi Portainer y unos cuantos paneles más que no tienen autenticación propia", Authelia lo hace con menos que ejecutar y menos que proteger, y Authentik te parecerá más pesado de lo necesario. El planteamiento "vs" tiene sentido para la intención de búsqueda, pero la respuesta honesta se acerca más a "qué categoría de herramienta necesitas de verdad" que a "cuál gana".
Huella de recursos
Authelia puede funcionar como un solo contenedor con SQLite para el almacenamiento y las sesiones en memoria. Añade Redis para las sesiones y PostgreSQL para el almacenamiento cuando uses más de una instancia, y son tres. Authentik necesita tres como mínimo: un proceso de servidor, un worker en segundo plano y PostgreSQL, más contenedores de outposts para cada aplicación que pongas detrás del proxy, y en reposo consume aproximadamente 1 GB de RAM. Antes también necesitaba Redis, pero la versión 2025.10 pasó la caché, las tareas y las sesiones a PostgreSQL y lo eliminó; nuestra guía de alta disponibilidad de Authentik explica qué cambia eso en una instalación de producción. Ninguno es pesado para los estándares actuales, pero la huella de Authelia es claramente más ligera, lo que importa más en un servidor de homelab pequeño que en una infraestructura dedicada.
Authentik SQLite: no es una opción
Respuesta corta: no. Authentik necesita PostgreSQL y, desde la versión 2025.10, es lo único de lo que depende. Si lo que atrae es una base de datos de un solo archivo, eso es un punto a favor de Authelia.
¿Se pueden usar los dos?
Sí, y algunos autoalojadores lo hacen, por motivos que tienen sentido cuando se ve con claridad la diferencia de categoría. Un patrón habitual: Authentik se encarga de la identidad de verdad, las aplicaciones que realmente hablan OIDC o SAML y necesitan cuentas de usuario como es debido, mientras que Authelia se coloca delante de los paneles y las consolas de administración más pequeños que no tienen inicio de sesión propio y no necesitan un registro de identidad completo, solo un muro de inicio de sesión. No es la configuración por defecto de casi nadie, usar una herramienta es más sencillo que usar dos, pero es una respuesta legítima cuando tu lista de servicios tiene los dos tipos de necesidades y no quieres forzar que todo pase por outposts solo para proteger una instancia de Portainer.
Authentik vs Authelia: comparación de funciones
| Función | Authentik | Authelia |
|---|---|---|
| Licencia | MIT (núcleo) | Apache 2.0 |
| Categoría | Proveedor de identidad completo | Middleware de forward-auth |
| Interfaz de administración web | Sí, consola completa | No, configuración en YAML |
| Pila mínima | 3 o más contenedores (servidor, worker, PostgreSQL) | 1 contenedor con SQLite, 3 con Redis y PostgreSQL |
| Bases de datos | Solo PostgreSQL | SQLite, PostgreSQL, MySQL |
| mTLS | Inicio de sesión mTLS (Enterprise) | Puede exigir certificados de cliente en su propio listener |
| SSO para aplicaciones sin inicio de sesión nativo | Sí, mediante outposts | Mediante forward-auth del proxy inverso |
| Compatibilidad con OIDC | Completa, con registro dinámico de clientes | Desde la v4.37, certificado por OpenID, todavía en beta |
| SAML / LDAP / RADIUS | Sí | No |
| Métodos de 2FA | Varios, incluido WebAuthn | WebAuthn, TOTP |
Authelia vs Authentik vs Keycloak
Keycloak suele acabar en la misma lista corta. Pertenece a la misma categoría que Authentik: un proveedor de identidad completo, más antiguo, construido sobre Java, más pesado de ejecutar y más a gusto en entornos empresariales. Así que la secuencia real son dos decisiones. Primero, si necesitas un IdP en absoluto, Keycloak o Authentik (nuestra comparación de Authentik vs Keycloak cubre esa). Segundo, si aun así quieres Authelia como un muro de inicio de sesión ligero para algún panel suelto.
Una opción más reciente que conviene conocer: Pocket ID, un pequeño proveedor OIDC en el que los usuarios inician sesión solo con passkeys. Se parece más a Authelia en espíritu que a Authentik, y merece la pena mirarla si lo que quieres es deshacerte de las contraseñas.
Authentik vs Authelia no es una competición que gane una herramienta de forma clara, están hechas para trabajos contiguos pero distintos. Elige Authentik cuando necesites un proveedor de identidad de verdad con interfaz de administración y amplia compatibilidad de protocolos. Elige Authelia cuando un muro de inicio de sesión ligero delante de tu proxy inverso sea de verdad todo lo que necesitas, y prefieras no ejecutar ni proteger una consola de administración completa para eso.
Para los detalles de protocolo que hay detrás de todo esto, la documentación de integración con proxies de Authelia enumera todos los proxies inversos que admite. Nuestra guía para desarrolladores de Authentik y la guía de instalación de AWS con un solo clic cubren el camino del proveedor de identidad completo. Si la amplitud de protocolos de Authentik te parece más de lo que necesitas, nuestra guía para desarrolladores de Keycloak cubre el otro IdP completo que desplegamos, útil para comparar antes de comprometerte con uno u otro.
Preguntas frecuentes
Authentik vs Authelia: ¿resuelven siquiera el mismo problema?
En su mayor parte, no. Authentik es un proveedor de identidad completo, con su propia interfaz de administración, su base de datos de usuarios y compatibilidad con varios protocolos. Authelia es un middleware de forward-auth que se coloca delante de un proxy inverso y decide si una petición necesita iniciar sesión primero. Se solapan en los bordes, pero Authelia no intenta ser un sustituto directo de Authentik.
¿Cuál es una buena alternativa a Authelia con una interfaz de administración completa?
Authentik. Authelia no tiene consola de administración web por diseño, la configuración son archivos YAML. Si quieres una interfaz para gestionar usuarios, grupos y aplicaciones de forma visual, Authentik está hecho para eso; Authelia deliberadamente no.
¿Cuál es una buena opción de SSO autoalojado y ligero para un homelab?
Authelia, si ya usas un proxy inverso como Traefik, Nginx o Caddy. Puede funcionar como un único contenedor con SQLite (añade Redis y PostgreSQL cuando necesites más de una instancia), mientras que Authentik necesita como mínimo un servidor, un worker y PostgreSQL. Además, no tiene una interfaz de administración que proteger ni mantener.
¿Admite Authelia un SSO al estilo de la autenticación por proxy de Authentik para aplicaciones sin inicio de sesión propio?
No de la misma manera. Los outposts de Authentik pueden añadir SSO delante de una aplicación que no tiene ninguna compatibilidad propia con la autenticación. El modelo de forward-auth de Authelia hace algo parecido en la capa del proxy inverso, pero se configura mediante reglas del proxy y YAML, no mediante el sistema de outposts de Authentik en concreto.
¿Puede Authelia actuar como un proveedor de identidad OIDC completo?
Desde la versión 4.37, sí, de forma limitada. El proveedor OIDC de Authelia ha superado la certificación de conformidad de la OpenID Foundation, pero el propio proyecto aún lo etiqueta como beta, y funciones como el cierre de sesión único todavía no están implementadas. La compatibilidad OIDC de Authentik es más completa.
¿Admite Authentik SQLite?
No. Authentik necesita PostgreSQL. SQLite es una opción de Authelia, válida para un homelab de un solo nodo. Desde la versión 2025.10, Authentik tampoco necesita Redis, así que PostgreSQL es su única dependencia externa.
¿Admiten Authelia y Authentik mTLS?
De formas distintas. El ajuste server.tls.client_certificates de Authelia hace que la propia Authelia exija TLS mutuo en su listener. Authentik ofrece mTLS como método de inicio de sesión, en su nivel Enterprise de pago.
¿Dónde encaja Keycloak en Authelia vs Authentik vs Keycloak?
Keycloak se sitúa junto a Authentik como un proveedor de identidad completo, más pesado y más orientado a la empresa. Authelia sigue siendo la pieza distinta: un muro de inicio de sesión para un proxy inverso, no un IdP. Elige primero entre Keycloak y Authentik y decide después si necesitas Authelia en absoluto.
¿Cuál es más seguro, Authentik o Authelia?
Authelia ha reportado históricamente menos vulnerabilidades, en gran parte porque tiene una superficie de ataque más pequeña: sin interfaz de administración, menos código y un diseño de propósito único. Eso no es una crítica a la seguridad de Authentik, es una consecuencia natural de que Authentik hace más cosas.
Lanza Authentik en AWS en minutos
Lanza un servidor Authentik preconfigurado en AWS, un proveedor de identidad completo y autoalojado con el SSO ya configurado.
Consigue Authentik en AWS Marketplace