Inhaltsverzeichnis
Bei einem WebRTC Leak übergibt Ihr Browser Ihre echte IP-Adresse an eine Website, während Sie glauben, hinter einem VPN verborgen zu sein. Das ist kein Fehler Ihres VPN und keine Schadsoftware. Es ist WebRTC, das genau das tut, wofür es gebaut wurde: den schnellstmöglichen Netzwerkweg zwischen zwei Browsern finden, und dafür muss es zuerst Ihre tatsächliche IP-Adresse herausfinden.
Was ist ein WebRTC Leak
WebRTC (Web Real-Time Communication) ist die Browser-API hinter Videoanrufen, Sprachchat und Peer-to-Peer-Dateiübertragung, die ohne Plugin läuft. Jitsi, Google Meet, Discord-Sprachchat und die meisten browserbasierten Videoanruf-Tools nutzen sie.
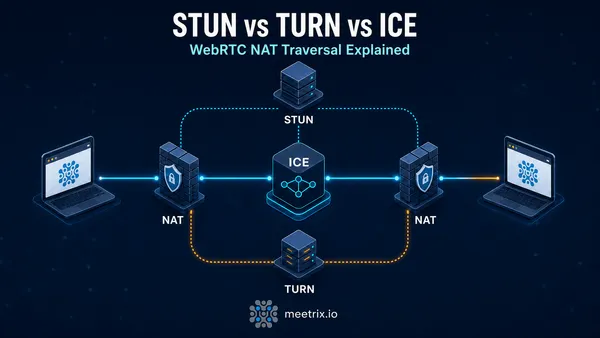
Um zwei Browser direkt zu verbinden, statt jedes Paket über einen Server weiterzuleiten, muss WebRTC die tatsächliche IP-Adresse beider Seiten kennen. Diese ermittelt es über STUN (Session Traversal Utilities for NAT), eine schlanke Anfrage, die einen Server fragt: „Wie lautet meine öffentliche IP, von außerhalb meines Routers gesehen?“ Diese Anfrage läuft über den eigenen Netzwerkstack des Browsers, nicht über den Tunnel, den Ihr VPN-Client für den restlichen Verkehr eingerichtet hat. Fängt Ihr VPN sie nicht ausdrücklich ab, kommt die STUN-Antwort mit Ihrer echten IP zurück, und jede Seite, die WebRTC-JavaScript ausführt, kann sie auslesen.
Eine Lücke des VPN, kein Versagen des VPN
Wie der Leak tatsächlich entsteht
- Eine Seite lädt WebRTC-Code (ein Videoanruf-Widget, ein Fingerprinting-Skript eines Werbenetzwerks, alles, was RTCPeerConnection aufruft).
- Der Browser sendet eine STUN-Anfrage, um im Rahmen der ICE-Kandidatensammlung seine öffentliche IP zu ermitteln.
- Diese Anfrage geht über den Netzwerkstack des Betriebssystems hinaus, wo der Tunnel sie bei den meisten VPN-Setups eigentlich abfangen sollte, es aber oft nicht tut.
- Das JavaScript der Seite liest die zurückgegebenen IP-Kandidaten direkt aus, ohne Umweg über einen Server, und hat damit Ihre echte Adresse.
Deshalb ist die Lösung auch nicht so einfach wie „WebRTC blockieren“. STUN, TURN und ICE sind derselbe Mechanismus, der Peer-to-Peer- Videoanrufe überhaupt erst schnell macht, und derselbe Prozess der Kandidatensammlung, den MDN dokumentiert, um WebRTC-Anwendungen zu bauen, verrät nebenbei Ihre IP. Unser Vergleich STUN vs. TURN vs. ICE und unser Leitfaden zur WebRTC-Architektur erklären, wie diese Aushandlung funktioniert, falls Sie die Mechanik genauer verstehen wollen.
Nicht jeder Browser ist gleich betroffen
Was tatsächlich offengelegt wird
| Offengelegt | Nicht offengelegt |
|---|---|
| Ihre echte öffentliche IP-Adresse | Browserverlauf oder Seiteninhalte |
| Ungefährer geografischer Standort (auf Stadtebene, über die IP) | Anmeldedaten oder Sitzungs-Cookies |
| Ihr Internetanbieter, ableitbar aus dem IP-Block | Dateien oder Inhalte der Zwischenablage |
Das praktische Risiko ist die Verknüpfung, nicht Datendiebstahl. Kann eine Website oder ein Werbetreibender Ihre VPN-Sitzung einmal mit Ihrer echten IP verbinden, lässt sich Ihr „anonymes“ Surfen möglicherweise bei künftigen Besuchen mit Ihrer tatsächlichen Identität oder Ihrem Standort verknüpfen.
WebRTC Leak Test: so prüfen Sie es
Verbinden Sie Ihr VPN und öffnen Sie dann browserleaks.com/webrtc oder ipleak.net. Beide listen jede IP-Adresse auf, die der WebRTC-Stack Ihres Browsers herauszugeben bereit ist. Vergleichen Sie sie mit der IP Ihres VPN (prüfen Sie diese separat auf einer beliebigen „Wie ist meine IP“-Seite bei eingeschaltetem VPN).
Lokale IPs sind nicht automatisch ein Leak
Wenn Sie es lieber selbst beobachten, als einer Drittanbieter-Seite zu vertrauen, öffnen Sie die DevTools (F12), wechseln Sie zum Tab Network und laden Sie eine der Testseiten oben mit gelöschten Filtern für WebSocket/Other. Sie sehen, wie die STUN-Anfrage hinausgeht und die Kandidaten-IPs in der Antwort zurückkommen, dieselben Daten, die die Testseite nur für Sie aufbereitet.
Sie können die Prüfung auch ohne Drittanbieter-Seite durchführen: Öffnen Sie unseren WebRTC-ICE-Tester bei eingeschaltetem VPN, wählen Sie die STUN-Voreinstellung und sammeln Sie die Kandidaten. Zeigt ein Server-Reflexive-Kandidat Ihre echte öffentliche IP statt der des VPN, ist das der Leak.
WebRTC Leak verhindern: Lösungen je Browser
| Browser | Was zu tun ist | Nachteil |
|---|---|---|
| Firefox | about:config → media.peerconnection.enabled auf false setzen | Deaktiviert WebRTC vollständig und legt Meet, Discord-Sprachchat und jede Website lahm, die RTCPeerConnection nutzt |
| Chrome / Edge | Kein Schalter für Nutzer. Verwenden Sie eine Erweiterung, die auf der Chrome-API webRTCIPHandlingPolicy aufbaut (siehe unten) | Erfordert Vertrauen in eine Erweiterung eines Drittanbieters |
| Safari | WebRTC ist seit Safari 11 standardmäßig aktiv; einen einfachen Schalter zum Deaktivieren gibt es auch hier nicht | Weniger Erweiterungen als bei Chrome/Firefox |
Weil ein vollständiger WebRTC-Notschalter legitime Videoanrufe
unterbricht, ist eine Browser-Erweiterung, die das Routing von WebRTC
einschränkt, statt die ganze API abzuschalten, für die meisten die
praktikablere Lösung. Chrome bietet eine
Datenschutz-API,
mit der eine Erweiterung webRTCIPHandlingPolicy auf
disable_non_proxied_udp setzen kann. Das zwingt WebRTC,
über die konfigurierte Proxy- oder VPN-Schnittstelle zu gehen, statt
direkt nach außen zu verbinden.
WebRTC Leak Prevent
ist eine aktuelle Open-Source-Erweiterung, die genau auf dieser API aufbaut.
uBlock Origin erledigt das auf dem Desktop nicht mehr
Welche Lösung Sie auch wählen, wiederholen Sie danach den Test aus dem vorherigen Abschnitt. Browser-Updates deaktivieren Erweiterungen häufiger, als man denkt.
Welche Rolle Ihr VPN spielt
Nicht jedes VPN geht damit gleich um, und Werbetexte („Verschlüsselung auf Militärniveau“, „vollständige Anonymität“) sagen nichts über WebRTC im Besonderen. Bevor Sie sich darauf verlassen, dass ein VPN das abdeckt, achten Sie auf:
- Eine ausdrückliche Erwähnung von WebRTC-Leak-Schutz in der Dokumentation des VPN, nicht nur DNS-Leak-Schutz oder einen Kill Switch (das sind andere Mechanismen)
- Eine Browser-Erweiterung desselben Anbieters, da das Blockieren von WebRTC Leaks meist auf Erweiterungsebene umgesetzt wird und nicht im VPN-Client des Betriebssystems
- Unabhängige Testergebnisse, nicht nur Aussagen des Anbieters selbst
Prüfen Sie es dann selbst mit dem Test von oben, im Browser und auf dem Gerät, das Sie täglich nutzen. Ein VPN, das WebRTC Leaks in Chrome auf dem Desktop blockiert, tut das nicht zwangsläufig auch in seiner mobilen App.
Wenn Sie sich bei alldem nicht auf das Wort eines fremden VPN-Anbieters verlassen wollen, ist ein eigenes VPN die Alternative. Unser Vergleich selbst gehosteter VPNs behandelt Setups mit OpenVPN, WireGuard und Headscale, bei denen Sie die Client-Konfiguration von Anfang bis Ende kontrollieren.
Wenn Sie auf WebRTC entwickeln
Wenn Sie die Videokonferenz-Infrastruktur betreiben, statt sie nur zu nutzen, dreht sich die Leak-Frage um: Sie wollen eine genaue IP-Ermittlung, damit Anrufe Peer-to-Peer verbunden werden, statt jede Sitzung über einen TURN-Server weiterzuleiten. Die Datenschutzfrage lautet dann, was Ihr eigener clientseitiger Code mit den gesammelten Kandidaten-IPs macht und ob Sie sie irgendwo protokollieren, wo Sie es nicht sollten. Selbst gehostete Bereitstellungen (etwa Jitsi hinter Ihrer eigenen coturn-Instanz) geben Ihnen einen Einblick in diesen Datenfluss, den ein gehostetes SaaS-Tool nicht bietet.
IP-Adressen gelten nach der DSGVO und ähnlichen Regelwerken als personenbezogene Daten. Wenn Ihre Anwendung Nutzer in der EU bedient, sollten Sie das Protokollieren roher Kandidaten-IPs aus WebRTC-Sitzungen bewusst entscheiden und nicht einfach als Standard übernehmen. Lesen Sie dazu unsere Hinweise zu DSGVO-konformen WebRTC-Bereitstellungen und unsere Sicherheits-Best-Practices für Jitsi Meet, wenn Sie die Infrastruktur betreiben und nicht nur nutzen.
Häufig gestellte Fragen
Was ist ein WebRTC Leak?
Bei einem WebRTC Leak gibt die WebRTC-Engine Ihres Browsers Ihre echte IP-Adresse an eine Website weiter, obwohl Sie über ein VPN verbunden sind. Das passiert, weil WebRTC seine eigene IP-Ermittlung (über STUN) außerhalb der Kontrolle des VPN durchführt, nicht weil das VPN selbst versagt hätte.
Wie mache ich einen WebRTC Leak Test?
Öffnen Sie browserleaks.com/webrtc oder ipleak.net bei verbundenem VPN. Sehen Sie irgendeine IP-Adresse außer der Ihres VPN, ist das ein Leak. Lokale bzw. private IPs (192.168.x.x, 10.x.x.x) sind für sich genommen kein Leak, da Chrome sie standardmäßig hinter mDNS verbirgt, eine öffentliche IP, die nicht die Ihres VPN ist, aber schon.
Hilft es, WebRTC im Browser zu deaktivieren?
Ja, aber das ist ein grobes Werkzeug. In Firefox deaktiviert das Setzen von media.peerconnection.enabled auf false in about:config WebRTC vollständig, was auch Google Meet, Discord-Sprachchat und jede Website lahmlegt, die RTCPeerConnection aufruft. Chrome hat keinen vergleichbaren einzelnen Schalter. Wenn Sie täglich auf WebRTC-basierte Videoanrufe angewiesen sind, ist eine gezielte Erweiterung meist der bessere Kompromiss, als die API komplett abzuschalten.
Was legt ein WebRTC Leak tatsächlich offen?
Ihre echte öffentliche IP-Adresse. Daraus kann eine Website Ihren ungefähren geografischen Standort und Ihren Internetanbieter ableiten und sie mit anderen Sitzungen verknüpfen, in denen Ihr VPN nicht aktiv war. Browserverlauf, Zugangsdaten oder Dateiinhalte werden nicht offengelegt.
Warum ist das wichtig, wenn ich ohnehin ein VPN nutze?
Weil der Leak auf einer Ebene entsteht, die das VPN nicht berührt. Ein VPN leitet Ihren allgemeinen IP-Verkehr um, aber die STUN-Anfragen von WebRTC können Ihre echte IP direkt über den Netzwerkstack ermitteln. Ob Ihr konkretes VPN das blockiert, hängt davon ab, ob der Anbieter eine WebRTC-Behandlung in seinen Client eingebaut hat, nicht vom VPN-Protokoll selbst.
Wie verhindere ich, dass ein VPN WebRTC-Verkehr durchlässt?
Prüfen Sie, ob Ihr VPN-Client ausdrücklich einen Schutz vor WebRTC Leaks dokumentiert (nicht nur einen 'Kill Switch' oder 'DNS-Leak-Schutz', das sind andere Dinge). Wenn nicht, oder wenn Sie unsicher sind, ergänzen Sie als zweite Schicht eine Browser-Erweiterung, die WebRTC blockiert, und testen Sie mit eingeschaltetem VPN erneut.
Sind Chrome und Firefox beide betroffen?
Beide implementieren WebRTC, also können beide leaken. Chrome verbirgt lokale Netzwerk-IPs seit Chrome 75 (2019) standardmäßig hinter mDNS-Hostnamen, was einen Leak-Weg automatisch schließt. Das ändert nichts daran, dass STUN Ihre tatsächliche öffentliche IP ermitteln kann. Safari unterstützt WebRTC seit Safari 11 standardmäßig, der alte Rat, Safari sei 'immun', ist also überholt.
Betrifft das auch mobile Browser?
Ja. Chrome und Firefox auf dem Smartphone implementieren denselben WebRTC-Stack wie auf dem Desktop, daher gilt derselbe STUN-basierte Leak. Die Lösung ist dieselbe: Prüfen Sie, wie die App Ihres VPN mit WebRTC umgeht, und nutzen Sie eine WebRTC-blockierende Erweiterung, wenn Ihr mobiler Browser Erweiterungen unterstützt.
Betreiben Sie eigene WebRTC-Infrastruktur?
Wir stellen selbst gehostete Jitsi- und coturn-Setups bereit und sichern sie ab, für Teams, die kontrollieren wollen, wohin Anruf- und Verbindungsdaten tatsächlich gehen.
Sprechen Sie mit unserem Team